La ciberseguridad para pymes canarias debe tratarse como continuidad operativa. Un hotel pequeño, una clinica, una asesoria, un comercio, un taller o una empresa con sedes en dos islas no solo protege ordenadores: protege agenda, TPV, correo, reservas, facturas, datos de clientes y acceso a proveedores. Si una incidencia bloquea esos sistemas, el problema deja de ser informatico y se convierte en ventas perdidas, retrasos, reputacion y posible obligacion legal.
Comprobado el 8 de septiembre de 2026: Red.es mantiene el historico de convocatorias del Kit Digital con cierres ya producidos en su calendario oficial de convocatorias. Esta guia no anuncia una nueva ventanilla. Sirve para preparar un alcance de ciberseguridad, comparar presupuestos, usar un bono ya concedido si el expediente lo permite o decidir una inversion propia sin depender de una ayuda que no este publicada.
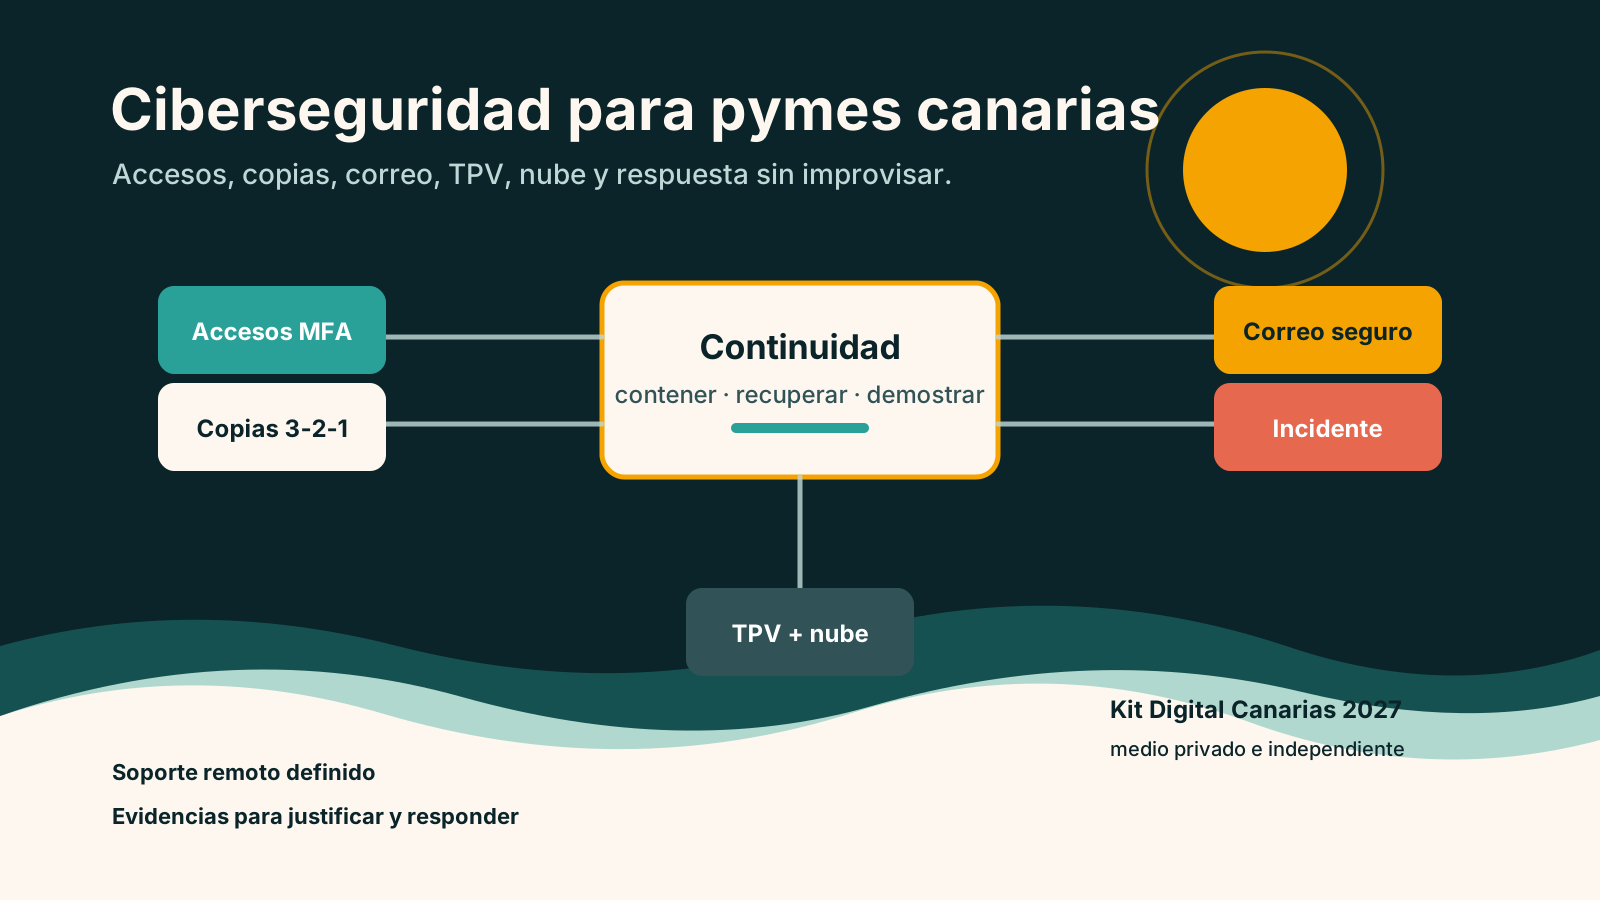
Respuesta directa: seis controles antes de comprar mas tecnologia
Una pyme canaria deberia empezar por seis controles: inventario de cuentas y dispositivos, doble factor en servicios criticos, copias separadas y restauradas al menos una vez, correo protegido frente a phishing, actualizaciones con responsable y un plan escrito de respuesta a incidentes. Estos pasos no resuelven todo, pero reducen las causas mas frecuentes de parada y hacen que una propuesta de ciberseguridad sea comparable.
El marco oficial del Kit Digital ha incluido categorias como comunicaciones seguras y ciberseguridad. La Orden ETD/1498/2021 publicada en el BOE recoge el programa y su catalogo de soluciones digitales, pero la existencia de una categoria no equivale a una convocatoria abierta. Para una empresa canaria, ademas, conviene revisar si el proyecto tiene factura con IGIC, soporte remoto, hardware, licencias recurrentes y obligaciones de prueba.
La decision correcta cambia cuando la empresa ya tiene un bono concedido, cuando solo esta preparando una futura solicitud o cuando necesita protegerse sin ayuda publica. En el primer caso, el alcance debe encajar con el acuerdo y dejar evidencias de implantacion. En el segundo, conviene preparar requisitos y no firmar nada que dependa de una convocatoria inexistente. En el tercero, el criterio es puramente operativo: cuanto cuesta parar, cuanto tardas en recuperar y que datos no puedes perder.
Mapa de riesgos por actividad en Canarias
El riesgo no se reparte igual en todas las actividades. En turismo pesa la reserva y la reputacion; en comercio pesan TPV, stock y redes; en despachos profesionales pesan documentos, correo y datos personales; en empresas con equipos en varias islas pesa el acceso remoto. La fuente comun es la dependencia: cuanto mas digital es el proceso, mas caro resulta no poder usarlo.
| Actividad | Sistema critico | Riesgo probable | Control minimo |
|---|---|---|---|
| Alojamiento turistico | Reservas, PMS, correo, pasarela de pago | Suplantacion, perdida de reservas, bloqueo de agenda | Doble factor, copia de reservas y protocolo con canal alternativo |
| Comercio local | TPV, catalogo, stock, ficha local | Ransomware, perdida de ventas, ficha secuestrada | Usuarios separados, copia diaria y propiedad de cuentas |
| Restaurante | Reservas, pedidos, carta, caja | Caida de servicio en horario de comedor o fraude por correo | Plan manual temporal, accesos por rol y pruebas fuera de hora punta |
| Asesoria o clinica | Documentos, correo, expedientes, datos personales | Brecha, acceso indebido, bloqueo documental | Cifrado, permisos, registro de accesos y procedimiento de brechas |
| Empresa multiisla | VPN, nube, telefonia, repositorio documental | Acceso remoto inseguro o proveedor sin respuesta local | VPN/MFA, logs, responsables por sede y escalado documentado |
Por que el contexto insular cambia la prioridad
En la Peninsula, una parada puede resolverse con visita tecnica rapida, repuesto disponible o apoyo de otro centro cercano. En una isla menor, una incidencia puede depender de soporte remoto, envios, disponibilidad de un tecnico concreto o turnos de una empresa externa. Por eso el contrato debe decir como se atiende fuera de horario, que se puede resolver en remoto, que requiere presencia fisica y que alternativa temporal usara el negocio si el sistema principal cae.
INCIBE ha situado a Canarias dentro del proyecto RETECH-CIBERREG y destaca actuaciones para pymes, autonomos, turismo y construccion en la pagina de Canarias en el programa RETECH de ciberseguridad. Esa iniciativa confirma que la ciberseguridad tiene dimension territorial, pero no sustituye la decision de cada empresa: ordenar activos, responsables y tiempos de recuperacion.
Esta diferencia se nota especialmente en horarios. Un restaurante no puede probar una reinstalacion a las 14:00, un hotel no puede perder el acceso al motor de reservas un viernes y una asesoria no puede quedarse sin firma o correo en una semana de vencimientos. La propuesta debe indicar ventanas de mantenimiento, canales alternativos y prioridades de atencion. Si todo se resuelve con un ticket generico, el servicio puede estar bien para tareas menores, pero no para continuidad.
Accesos: la primera auditoria es saber quien tiene llaves
Antes de instalar nada, pide una lista de cuentas: dominio, hosting, correo, gestor de reservas, TPV, ERP, CRM, redes sociales, ficha de Google, pasarela de pago, analitica, copias y herramientas de soporte. Cada cuenta debe tener propietario, correo de recuperacion, doble factor, responsable interno y plan de salida si cambia el proveedor o se marcha una persona del equipo.
Camara de Comercio, dentro de Empresa Digital, resume en Pyme Cibersegura lineas como gestion de identidad y contraseñas, malware, parches, VPN, antivirus, cortafuegos y ransomware. Su enfoque de diagnostico e implantacion de ciberseguridad para pymes es util como lista de control: primero saber que existe, luego protegerlo y despues medir si se usa.
La matriz de accesos tambien evita dependencias peligrosas. El proveedor puede configurar la herramienta, pero la empresa debe conservar propiedad sobre dominio, web, correo, redes, analitica y copias. Si una cuenta critica esta a nombre de un empleado, una agencia o un correo que ya no se usa, el dia del incidente se pierde tiempo recuperando propiedad en lugar de contener el problema.
Copias: lo importante no es hacerlas, es restaurarlas
Una copia de seguridad no se valida por aparecer como "completada". Se valida recuperando una carpeta, una base de datos, un correo o una reserva en un entorno controlado. Si la copia esta siempre conectada con el mismo usuario que trabaja cada dia, un ransomware puede cifrarla tambien. Si nadie conoce la contraseña de recuperacion, tampoco sirve. Si la restauracion tarda tres dias y el negocio solo puede parar cuatro horas, el plan no encaja.
INCIBE recomienda en sus habitos de pyme ciberresiliente hacer copias periodicas, comprobar que pueden recuperarse y aplicar la regla 3-2-1: varias copias, soportes distintos y una ubicacion separada o fuera de linea. La guia de habitos de la pyme ciberresiliente es especialmente practica para distinguir copia sincronizada de copia recuperable.
Correo, pagos y suplantacion: el incidente empieza antes del malware
Muchas incidencias no empiezan con un virus visible. Empiezan con una factura falsa, un proveedor suplantado, una llamada que pide instalar una herramienta, un enlace a una pagina falsa o un cambio de cuenta bancaria. En Canarias esto afecta a negocios con reservas, compras a proveedores, gestorias, comunidades de propietarios, comercios y empresas que coordinan equipos desde varias islas.
El balance de INCIBE de 2025 recoge fraude online, phishing, malware, ransomware y robo de informacion como incidentes relevantes en España, y el proyecto +Ciberseguridad en Tenerife publico datos territoriales de consultas desde Canarias. La lectura para una pyme no es alarmarse: es entrenar dos decisiones sencillas. Primera: nadie cambia una cuenta bancaria por correo sin comprobacion por canal alternativo. Segunda: nadie entrega codigos, contraseñas o acceso remoto si no se ha verificado quien llama.
Respuesta a incidentes: primeras cuatro horas
El plan debe caber en una pagina. Quien detecta avisa a una persona responsable, esa persona decide si desconecta equipos o cuentas, se conserva evidencia, se llama al proveedor, se activa un canal manual si hace falta y se documenta hora, sistema, usuario, sintomas y acciones. No es momento de borrar correos, reinstalar a ciegas o pagar por prisa. Una pyme pequeña necesita menos teoria y mas telefonos correctos.
INCIBE explica en su recurso para reportar incidentes de ciberseguridad que las empresas pueden aportar descripcion, datos de contacto y evidencias, y que ante dudas existe la Linea de Ayuda en Ciberseguridad 017. Si hay datos personales, la AEPD recuerda que el responsable debe valorar el riesgo y, si procede, notificar a la autoridad competente en 72 horas desde que tenga constancia de la brecha, segun su pagina de notificacion de brechas de datos personales.
Que pedir en una propuesta de ciberseguridad
Una buena propuesta no deberia limitarse a "antivirus incluido". Debe decir cuantos dispositivos o usuarios cubre, que incluye la configuracion inicial, como se actualiza, que alertas revisa alguien, que plazo de soporte existe, que formacion recibe el equipo, que informes se entregan y que evidencias quedan para justificar una ayuda o para revisar el servicio. Tambien debe aclarar si cubre correo, endpoints, VPN, firewall, copias, monitorizacion, respuesta a incidentes o solo una parte.
El tramite canario 10206 de subvenciones a proyectos de digitalizacion, ya fuera de plazo, incluia ciberseguridad entre actuaciones subvencionables y exigia soporte ante incidencias y formacion basica en uso de la solucion, ciberseguridad y normativa aplicable. La sede electronica del Gobierno de Canarias es un ejemplo de por que las ayudas no se leen solo por importe: el alcance, el soporte y la evidencia condicionan si el proyecto sirve.
Pide que la propuesta traduzca funciones en pruebas. "Proteccion avanzada" deberia convertirse en consola activada, politica aplicada, equipos incluidos, informe de detecciones, simulacro de phishing o evidencia de formacion. "Copia de seguridad" deberia convertirse en periodicidad, retencion, ubicacion, cifrado, responsable y restauracion de prueba. "Respuesta a incidentes" deberia decir que ocurre en la primera llamada, que datos se piden y cuando se escala.
IGIC, hardware y costes recurrentes
En Canarias, el coste real no termina en la licencia anual. Puede haber implantacion, dispositivos, soporte, formacion, almacenamiento, renovaciones, respuesta urgente, desplazamientos, copias en la nube e impuestos. La Agencia Tributaria Canaria define el IGIC aplicable a entregas de bienes y prestaciones de servicios en Canarias; el tratamiento concreto debe revisarlo la asesoria segun proveedor, destinatario, tipo de servicio y lugar de uso.
Para no comparar mal, separa cuatro importes: coste de arranque, cuota recurrente, impuesto indirecto y extras fuera de alcance. Si se usa un bono ya concedido, revisa tambien el IGIC en el Kit Digital, los importes por segmento y el proceso de implantacion y justificacion. Si estas decidiendo proveedor, la comparativa entre agente local o peninsular ayuda a concretar soporte, desplazamientos y propiedad de accesos.
No todos los extras son malos, pero deben estar nombrados. Una restauracion urgente, una visita a otra isla, mas almacenamiento, nuevos usuarios, renovaciones de licencias o monitorizacion fuera de horario pueden tener sentido si el negocio lo necesita. Lo arriesgado es descubrirlos cuando ya hay una incidencia. Un presupuesto claro permite decidir si el servicio cubre prevencion, recuperacion y acompañamiento o solo una licencia instalada.
Plan de 30 dias para una pyme sin equipo tecnico
-
Semana 1: inventario y responsables
Lista cuentas, dispositivos, datos criticos, proveedor actual, persona responsable y sustituto. Sin inventario, cualquier presupuesto estara incompleto.
-
Semana 2: accesos y correo
Activa doble factor, elimina usuarios antiguos, separa cuentas personales de cuentas del negocio y define como se verifican cambios de pago o solicitudes urgentes.
-
Semana 3: copias y restauracion
Configura copia automatica, una copia separada y una prueba de restauracion. Documenta cuanto tarda y que informacion se pierde entre copia y copia.
-
Semana 4: incidente simulado
Ensaya un caso sencillo: correo comprometido, ordenador cifrado o TPV caido. Revisa telefonos, permisos, canal manual, evidencias y decision sobre AEPD o INCIBE.
Preguntas frecuentes
¿Por donde debe empezar una pyme canaria con la ciberseguridad?
Por inventario de cuentas y datos, doble factor, copias restaurables, correo protegido, actualizaciones y un responsable claro para incidentes. Despues tiene sentido comparar servicios gestionados, pero no antes de saber que hay que proteger.
¿Una copia en la nube basta contra ransomware?
No siempre. Si la copia es una carpeta sincronizada con los mismos permisos, puede cifrarse junto al resto. Debe existir una copia separada, con permisos limitados y una restauracion probada.
¿El Kit Digital esta abierto para contratar ciberseguridad en septiembre de 2026?
No consta una convocatoria general abierta para nuevas solicitudes en las fuentes oficiales comprobadas el 8 de septiembre de 2026. Puede haber bonos ya concedidos o ayudas autonómicas finalizadas, pero hay que verificar cada expediente antes de firmar.
¿Que hacer si hay una brecha de datos personales?
Contener el incidente, conservar evidencia, documentar lo ocurrido, valorar el riesgo y, si procede, notificar a la AEPD dentro de 72 horas desde que se tenga constancia. La decision debe tomarla el responsable con asesoramiento adecuado.